مقالههای مرتبط با «security»
مطالبی که به این موضوع نزدیکاند را یکجا دنبال کنید.
مشاهده مقالههامطالب مرتبط با security
۷ مقاله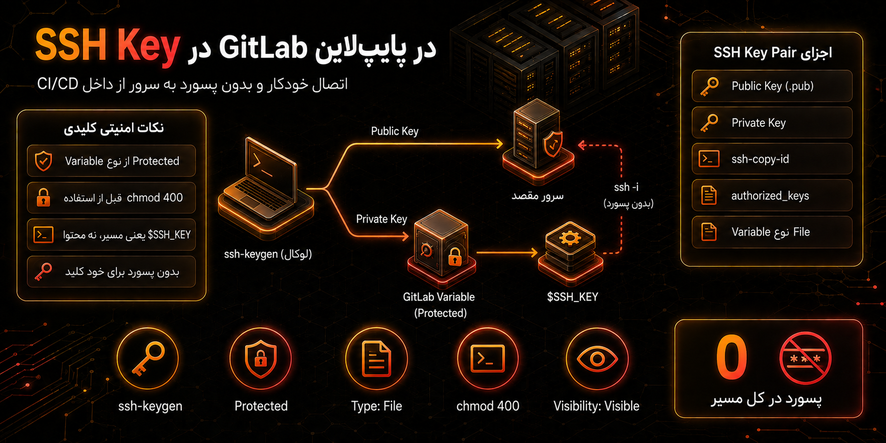
 دواپس4 دقیقه مطالعه
آموزش ساخت و تزریق SSH Key در پایپلاینهای CI/CD گیتلب
فرض کن یه پایپلاین CI/CD داری که قراره پروژه رو روی یه سرور دیگه دیپلوی کنه. برای این کار رانرِ گیتلب باید به اون سرور وصل بشه و دستورهای لازم رو اجرا کنه؛ ولی مشکل اینجاست که اتصال SSH معمولاً یا پسورد میخواد یا نیاز به یه تعامل دستی داره، در حالی که پایپلاین قراره کاملاً خودکار اجرا بشه و کسی پشتش نشسته که پسورد وارد کنه. راهحل این مشکل استفاده از SSH key هست. بهجای پسورد، یه جفت کلید (عمومی و خصوصی) میسازیم؛ کلید عمومی رو روی سرور مقصد میذاریم و کلید خصوصی رو یه جای امن نگه میداریم که فقط پایپلاین بهش دسترسی داشته باشه. گیتلب هم دقیقاً برای همین کار امکانی به اسم Variables داره که میتونیم کلید خصوصی رو بهصورت protected توش تعریف کنیم تا موقع اجرای پایپلاین در دسترس باشه، بدون اینکه جایی توی کد یا لاگها لو بره.
ادامه مطلب ←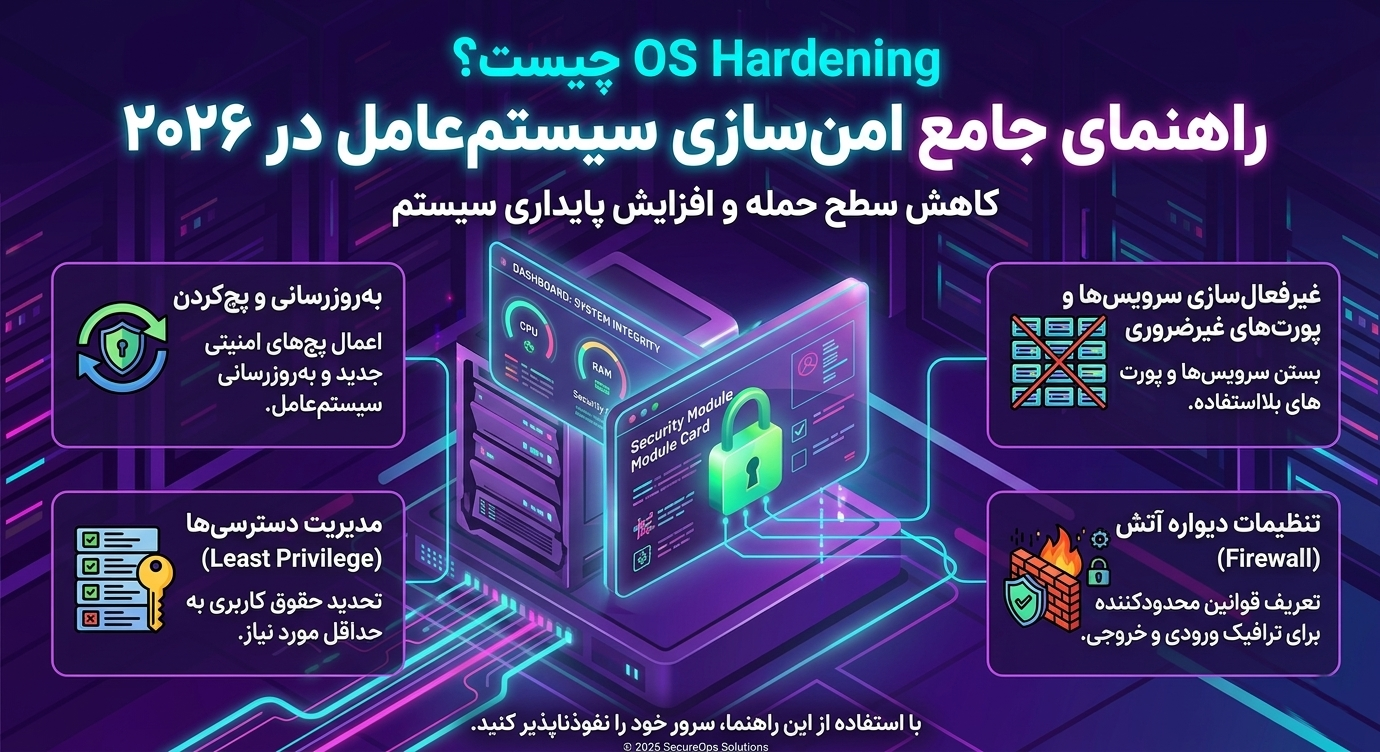
 امنیت18 دقیقه مطالعه
OS Hardening چیست؟ راهنمای جامع امنسازی سیستمعامل در ۲۰۲۶
OS Hardening مجموعهای از تکنیکهای چندلایه برای کاهش سطح حمله، محدودسازی دسترسیها و مقاومسازی سیستمعامل در برابر نفوذ است.
ادامه مطلب ←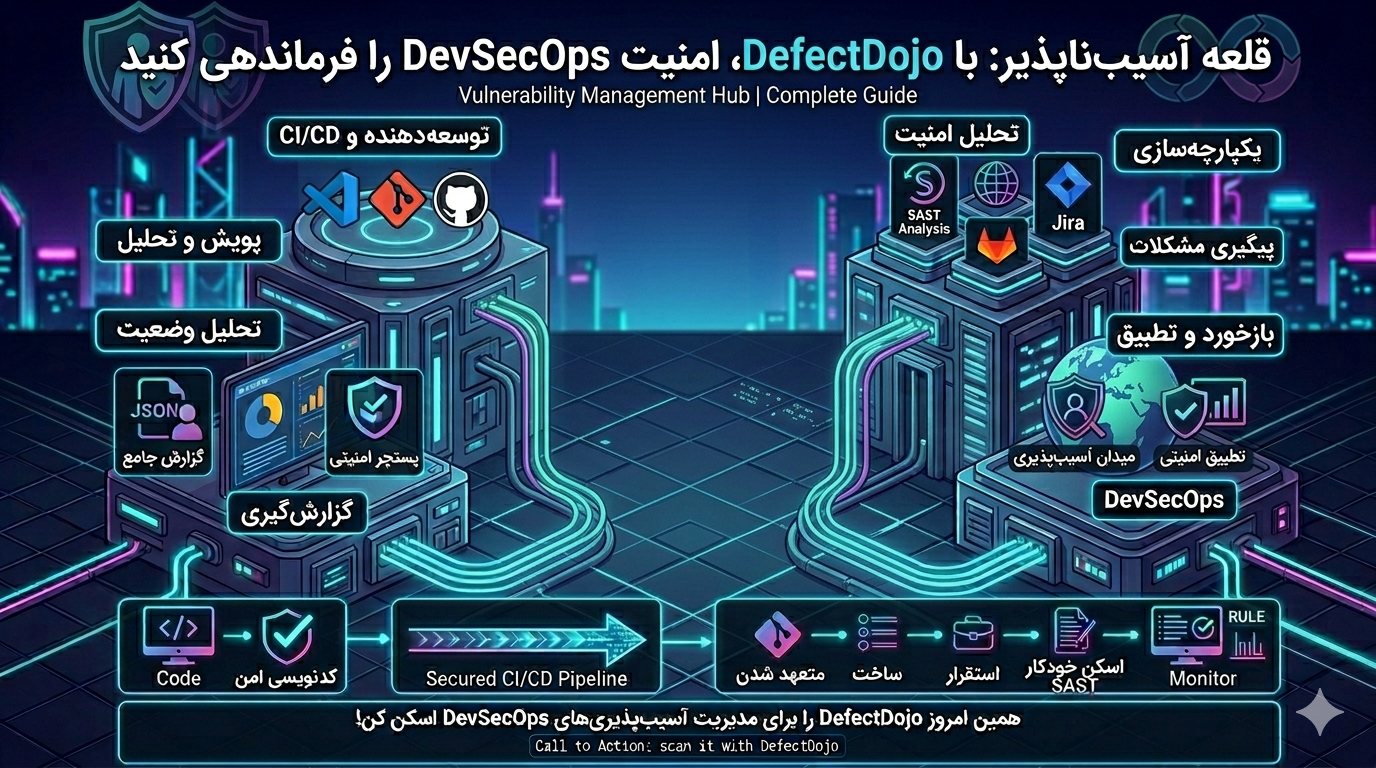
 DevSecOps17 دقیقه مطالعه
DefectDojo چیست؟ راهنمای کامل مدیریت آسیبپذیری در DevSecOps
DefectDojo گزارشهای امنیتی پراکنده را به یک مرکز فرماندهی واحد تبدیل میکند تا آسیبپذیریها سریعتر، دقیقتر و قابلردیابیتر مدیریت شوند.
ادامه مطلب ← امنیت1 دقیقه مطالعه
آسیبپذیری بسیار مهم در cPanel – هشدار امنیتی درباره CVE‑2026‑41940
با انتشار آسیبپذیری CVE‑2026‑41940 برای cPanel، سرورهایی که هنوز روی نسخههای قدیمیتر از آخرین نسخه امن هستند در معرض تهدید جدی قرار گرفتهاند. این آسیبپذیری میتواند امنیت کامل سرویس را به خطر بیندازد.
ادامه مطلب ←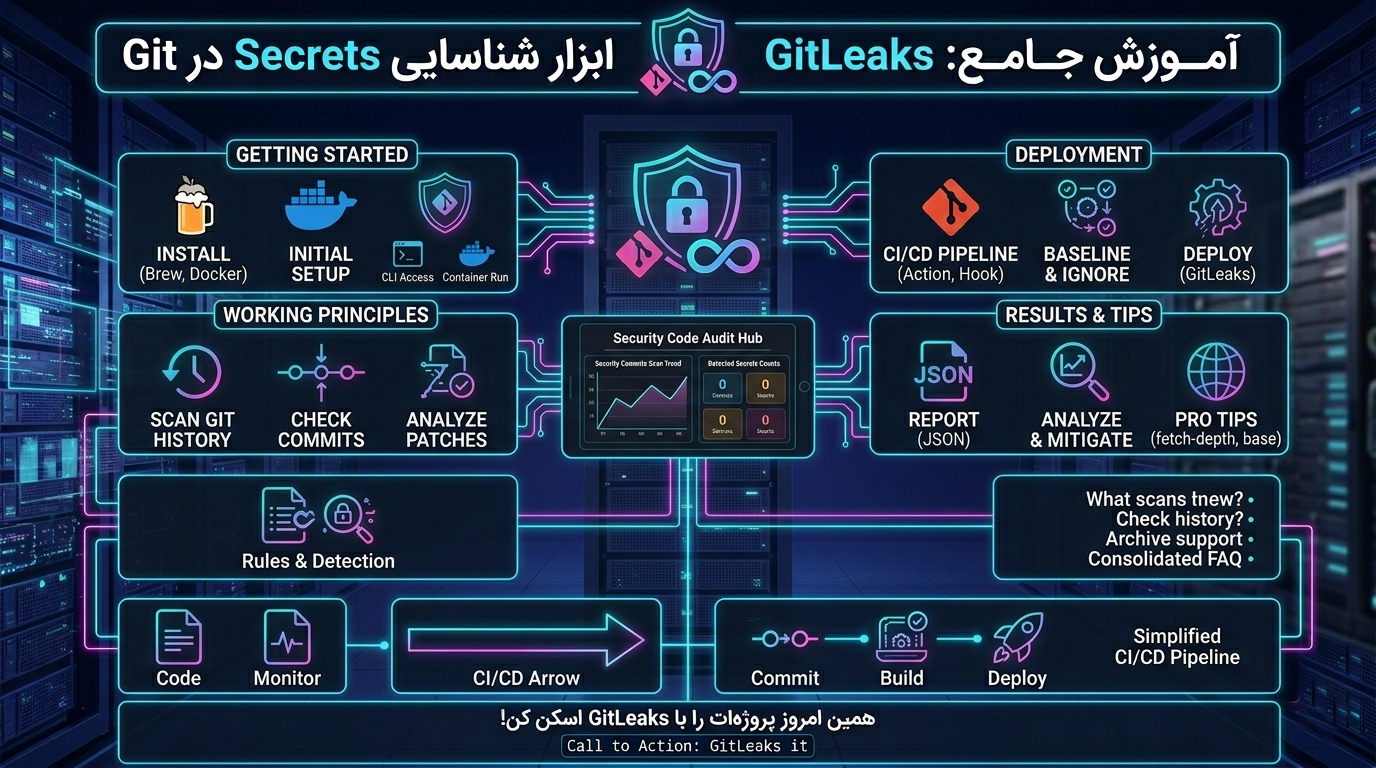 DevSecOps11 دقیقه مطالعه
GitLeaks چیست؟ ابزار شناسایی Secrets در Git
GitLeaks ابزار متنباز برای شناسایی رمزها و API Keyهای لو رفته در Git است که قبل از انتشار، جلوی نشت اطلاعات حساس را میگیرد.
ادامه مطلب ←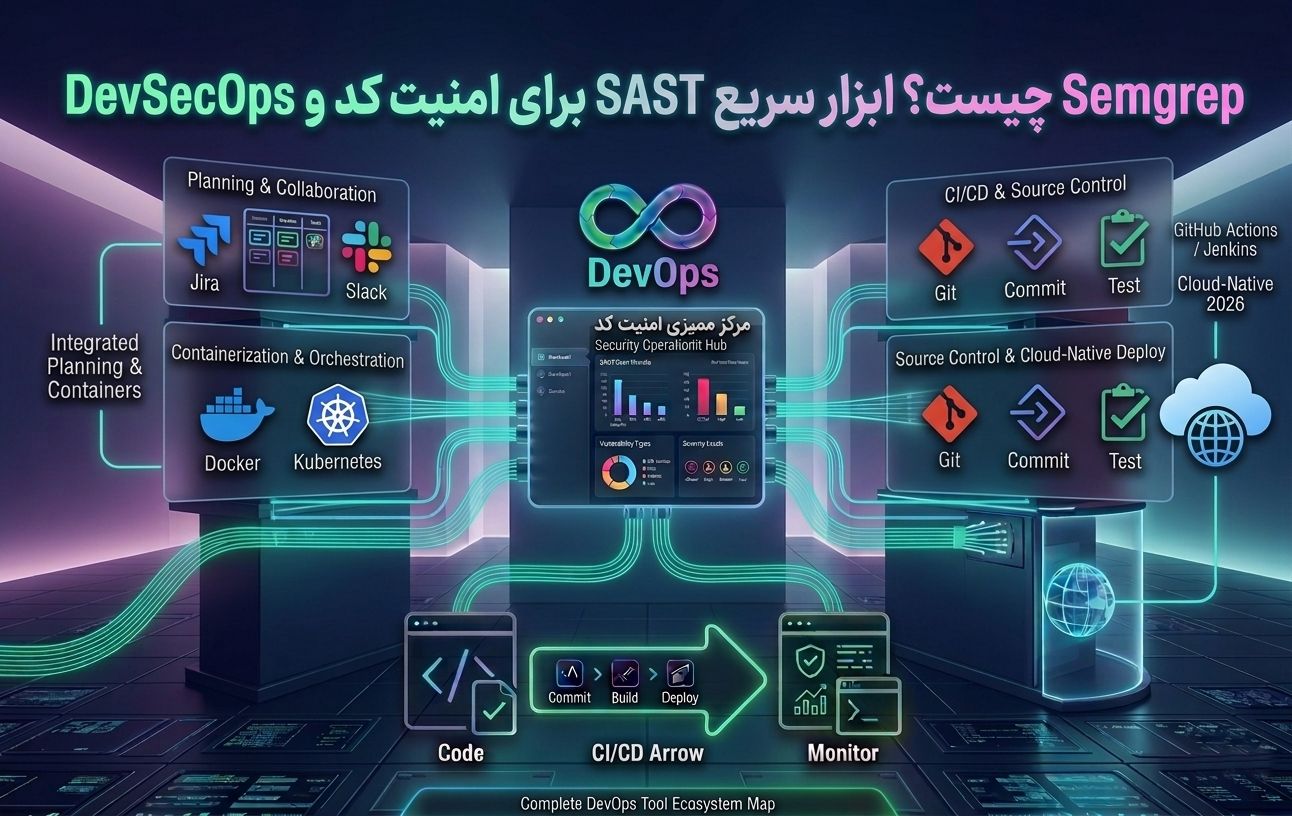 DevSecOps10 دقیقه مطالعه
Semgrep چیست؟ ابزار سریع SAST برای امنیت کد و DevSecOps
ابزار Semgrep با اسکن سریع کد، باگها، آسیبپذیریها و secrets را قبل از اجرا پیدا میکند و امنیت را وارد جریان توسعه میکند.
ادامه مطلب ← DevSecOps20 دقیقه مطالعه
DevSecOps در ۲۰۲۶؛ تزریق امنیت به CI/CD و کلود
چطور امنیت را از ابتدا وارد CI/CD و زیرساخت ابری کنیم بدون اینکه سرعت توسعه قربانی شود؟
ادامه مطلب ←