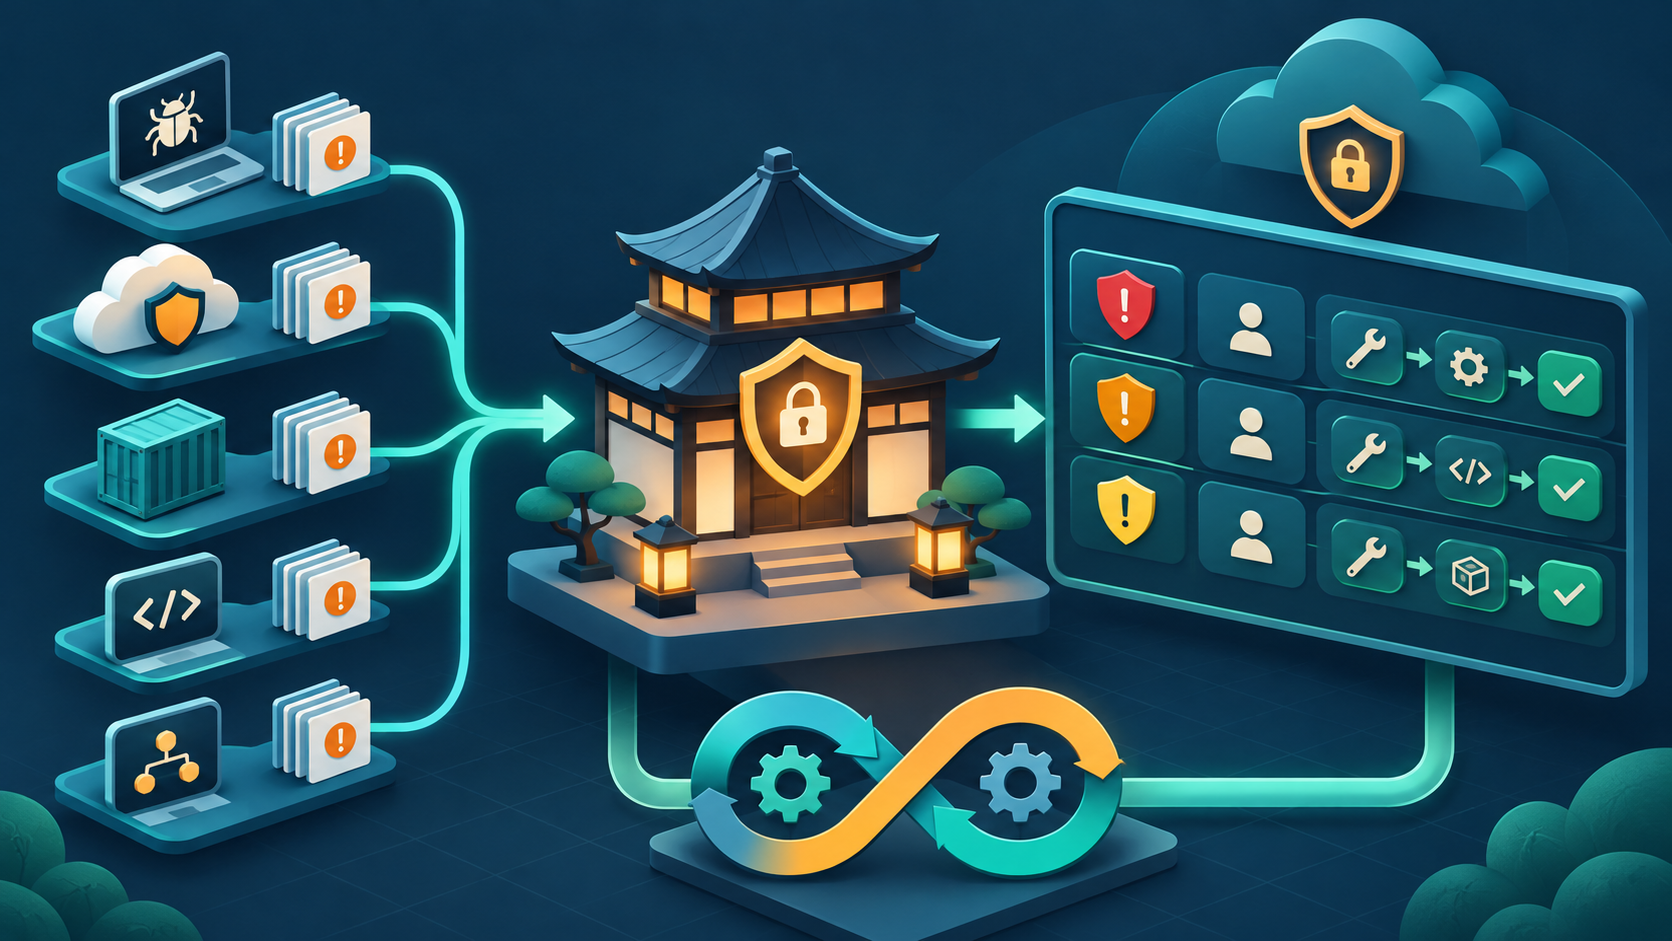
DefectDojo چیست؟ مدیریت متمرکز یافتههای امنیتی
در مرکز مدیریت یافته، ممکن است گزارش به محصول یا Test اشتباه وارد شود. مسئله را با نتیجه ظاهری حلشده فرض نکنید. این راهنما روی تبدیل خروجی چند ابزار به کار قابل پیگیری تمرکز دارد و نشان میدهد چه ورودی و شاهدی برای تصمیم قابل اتکا لازم است.
سرویس DAST در سایت درنا دوپس فعلاً «بهزودی» معرفی شده است؛ برای برنامهریزی اجرا، وضعیت ارائه را از تیم درنا استعلام کنید.
DefectDojo چیست و چگونه داده را مرتب میکند؟
ساختار معمول، دارایی یا محصول، فعالیت آزمون، Test و Finding را به هم متصل میکند. نامهای Product Type و Product یا Organization و Asset ممکن است با نسخه و ویرایش فرق کنند. پیش از طراحی API و دسترسی، نامگذاری نصب خود را با مستند همان نسخه تطبیق دهید.
مثال مرجع: یک محصول و چند مسیر آزمون
در گزارش، پس از ایجاد ساختار سازمانی و دارایی، فعالیتهای SAST، DAST و آزمون تعاملی جدا تعریف میشوند. Juice Shop هدف آموزشی مشترک است و خروجی ابزارها به Testهای مربوط وارد میشود. تصاویر معماری، صفحه دارایی و داشبورد پایان Import، سه مرحله این مسیر را نشان میدهند.
چرا همه گزارشها را در یک Test نریزیم؟
محیط، نقش کاربر و دامنه ابزار باید قابل تشخیص بمانند. اگر اجرای کامل مخزن با اسکن جزئی یک پوشه مخلوط شود، Reimport بعدی میتواند وضعیت یافتهها را گمراهکننده تغییر دهد. Test را نماینده یک جریان قابل مقایسه نگه دارید.
از Import تا تأیید اصلاح
- گزارش کامل و معتبر را با Parser صحیح وارد کنید.
- یافته مهم را با زمینه محصول بررسی کنید.
- مالک و موعد اصلاح مشخص کنید.
- تغییر را به Commit و نسخه اصلاحشده پیوند دهید.
- آزمون مجدد و دلیل بستن یا پذیرش ریسک را ثبت کنید.
ورود ماشینی، به معنی Verified شدن انسانی نیست. همچنین Duplicate و False Positive دو تصمیم متفاوتاند. مستند رسمی DefectDojo مرجع تنظیم گردش کار و Parserهاست.
داشبورد چه چیزی را باید روشن کند؟
فقط شمار Finding کافی نیست. موارد مهم بدون مالک، مهلتهای گذشته و اجرای نامعتبر اسکن را هم ببینید. کاهش عدد با حذف داده، بهبود امنیت محسوب نمیشود.
برای کیفیت ورودی میتوانید اسکن ایستای امنیت کد و اطلاع از وضعیت سرویس DAST را بررسی کنید؛ قالب خروجی و سازگاری Parser را پیش از اتصال تأیید کنید.
سناریوی عملی: مرکز مدیریت یافته
هدف این تمرین، تبدیل خروجی چند ابزار به کار قابل پیگیری است. برای شروع به گزارش معتبر و ساختار دارایی و مالک مشخص نیاز دارید. سناریو را ابتدا در یک محدوده کوچک اجرا کنید تا بتوانید ورودی، نتیجه و علت خطا را بررسی کنید. این تمرین پیشنهادی برای استفاده از مفاهیم مقاله است؛ نتیجه آزمایش تازهای در گزارش مرجع محسوب نمیشود.
نکته فنی در اجرای این سناریو
از یک محصول و یک Parser شروع کنید و گزارش کوچک را دستی بررسی کنید. وقتی نگاشت دارایی، Test، شدت و شاهد درست بود، ورود خودکار را گسترش دهید. وارد کردن همزمان دهها گزارش نامنظم، هزینه اصلاح مدل داده و اعتماد به داشبورد را بالا میبرد.
پیش از شروع چه چیزی را ثبت کنیم؟
یک برگه اجرای کوتاه تهیه کنید: نام محصول، نسخه یا تاریخ بررسی، مسئول اجرا و تعریف نتیجه مورد انتظار. شاهد اصلی در این سناریو، یافته دارای شاهد و مسئول و وضعیت رسیدگی است. اگر این شاهد در دسترس نباشد، صرف پایان یافتن فرایند برای قضاوت کافی نیست. مشخص کنید کدام اطلاعات باید برای بازبینی نگه داشته شوند و کدام دادهها، مانند اعتبارنامه یا اطلاعات مشتری، نباید وارد گزارش عمومی شوند.
پیشنیازها را با همان هویتی بررسی کنید که قرار است کار واقعی را انجام دهد. موفقیت مدیر سامانه لزوماً نشان نمیدهد حساب محدود تیم هم به ورودی لازم دسترسی دارد. اگر تفاوت دسترسی یا محیط وجود دارد، آن را پیش از مقایسه نتایج روشن کنید؛ وگرنه ممکن است یک تفاوت اجرایی بهاشتباه به کیفیت بررسی امنیتی نسبت داده شود.
یک شکست محتمل و روش تشخیص آن
در این مثال ممکن است گزارش به محصول یا Test اشتباه وارد شود. برای تشخیص، به اولین مرحلهای برگردید که شاهد مورد انتظار در آن وجود ندارد. ورودی آن مرحله را با اجرای قبلی مقایسه کنید و فقط یک متغیر را تغییر دهید. تغییر همزمان تنظیمات، داده و محدوده بررسی، فهم علت بهبود یا شکست را دشوار میکند.
راهکار پیشنهادی این است: نگاشت گزارش به دارایی را قبل از ورود انبوه تأیید کنید. پس از تغییر، همان سناریوی محدود را تکرار و نتیجه قبل و بعد را کنار هم بررسی کنید. اگر نتیجه متفاوت شد، توضیح دهید کدام تغییر سبب تفاوت شده است. اگر تفاوتی دیده نشد، فرض اولیه را دوباره بررسی کنید؛ تکرار بیتغییر کار، شاهد تازهای برای درستی تصمیم ایجاد نمیکند.
تحویل نتیجه به مسئول پیگیری
مسئول پیشنهادی این بخش، مدیر برنامه امنیت است. تحویل کار باید شامل مسئله، شاهد، اثر احتمالی و اقدام بعدی باشد. درخواست مبهم «امنیت را بهتر کنید» قابل پیگیری نیست. در عوض، روشن کنید کدام انتظار برآورده نشده، چه تغییری لازم است و چه کسی نتیجه آن تغییر را تأیید میکند. موعد پیگیری را هم بر اساس اهمیت دارایی و ظرفیت تیم تعیین کنید؛ یک عدد ثابت برای همه محصولات مناسب نیست.
برای بستن کار، همان شاهد تعریفشده در شروع را دوباره مطالبه کنید. اگر انجام اقدام به تیم دیگری وابسته است، وابستگی را در وضعیت کار بنویسید و پرونده را فقط به دلیل ارسال پیام یا ایجاد تیکت تمامشده ندانید. این شیوه باعث میشود خروجی تمرین از یک گزارش توصیفی به تصمیمی قابل بررسی تبدیل شود و در بازبینی بعدی، علت انتخاب مسیر روشن بماند.
شواهد تصویری گزارش مرجع
 ساختار سازمان، دارایی، فعالیت آزمون و یافته در گزارش مرجع؛ منبع: گزارش فنی درنا.
 صفحه دارایی و اطلاعات مربوط به یافتهها؛ منبع: گزارش فنی درنا.
 داشبورد نمونه پس از ورود گزارش ابزارها؛ منبع: گزارش فنی درنا.
جمعبندی: یک چرخه کامل را پیش از توسعه سامانه بسازید
یک محصول و دو ابزار را انتخاب کنید و یک یافته را تا آزمون مجدد دنبال کنید. سپس برای خودکارسازی دریافت و نگهداری شواهد از خدمات پشتیبانی دواپس استفاده کنید.