DAST چیست؟ راهنمای اسکن پویای وب و API
در وباپلیکیشن سفارش، ممکن است همه درخواستها به صفحه ورود هدایت شوند. مسئله را با نتیجه ظاهری حلشده فرض نکنید. این راهنما روی سنجش رفتار نسخه مستقر تمرکز دارد و نشان میدهد چه ورودی و شاهدی برای تصمیم قابل اتکا لازم است.
سرویس DAST در سایت درنا دوپس فعلاً «بهزودی» معرفی شده است؛ برای برنامهریزی اجرا، وضعیت ارائه را از تیم درنا استعلام کنید.
DAST چیست و چه چیزی را میبیند؟
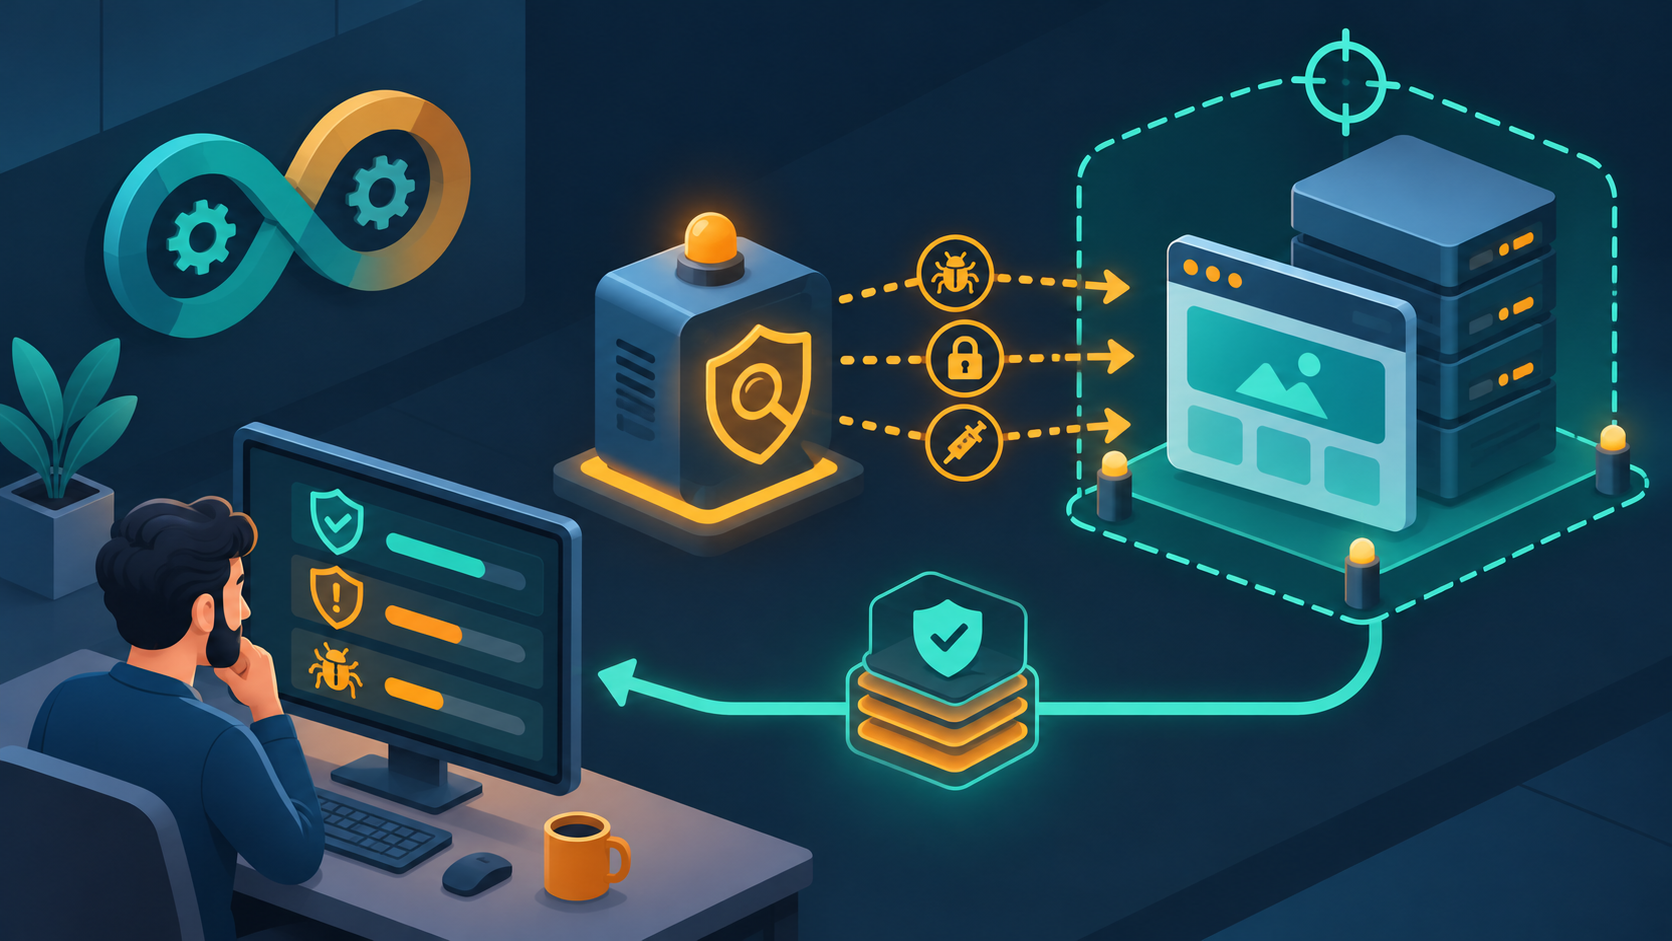
اسکن پویا با برنامه در حال اجرا تعامل میکند و درخواست و پاسخ را بررسی میکند. بعضی کنترلها از ترافیک موجود نشانه میگیرند و بعضی درخواست آزمایشی میفرستند. نتیجه به دامنه URL، روش خزش، وضعیت نشست و قواعد انتخابشده وابسته است.
در طراحی اطلاع از وضعیت سرویس DAST، ابتدا مشخص کنید کدام نقشها و مسیرها باید پوشش داده شوند. صفحه ورودِ سالم، امنیت APIهای پشت آن را ثابت نمیکند.
مثال مرجع: Juice Shop و ZAP
در گزارش، Juice Shop هدف آموزشی است و ZAP هم بهصورت تعاملی و هم با Plan بررسی میشود. تصاویر زیر گزارش نمونه، اعتبارسنجی Plan و رابط Webswing را نشان میدهند. اینها سه شاهد متفاوتاند: ساختار فایل، دسترسی به ابزار و نتیجه آزمون را نباید یکی دانست.
اولین Baseline روی هدف آزمایشی
با Docker نصبشده و پوشه گزارش قابل نوشتن برای کاربر کانتینر:
docker run --rm -v "$PWD/reports:/zap/wrk:rw" ghcr.io/zaproxy/zaproxy:stable zap-baseline.py -t "$TARGET_URL" -J zap.json -r zap.html
پیش از اجرا پوشه را بسازید و TARGET_URL را از داخل کانتینر قابل دسترس تنظیم کنید. برای اجرای تکراری، Digest ایمیج آزمودهشده را ثابت کنید. Baseline خزش و تحلیل غیرفعال انجام میدهد؛ بدون آزمون فعال بودن، به معنی بدون تعامل بودن کل فرایند نیست. راهنمای رسمی Baseline جزئیات را توضیح میدهد.
پوشش را چگونه اندازه بگیریم؟
- یک Endpoint حساسِ مورد انتظار را در ترافیک اجرا پیدا کنید.
- ورود موفق و انقضای نشست را کنترل کنید.
- نقش کاربر و داده آزمایشی را ثبت کنید.
- خطاهای شبکه و مرورگر را از نبود یافته جدا کنید.
- تعداد URL را همراه سناریوهای کسبوکار تفسیر کنید.
برای کنترل مالکیت سفارش، دو حساب با داده جدا لازم است. اسکن عمومی با حساب مدیر بهتنهایی این انتظار را اثبات نمیکند.
سناریوی عملی: وباپلیکیشن سفارش
هدف این تمرین، سنجش رفتار نسخه مستقر است. برای شروع به نشانی Staging و حساب کاربر معمولی و داده سفارش نیاز دارید. سناریو را ابتدا در یک محدوده کوچک اجرا کنید تا بتوانید ورودی، نتیجه و علت خطا را بررسی کنید. این تمرین پیشنهادی برای استفاده از مفاهیم مقاله است؛ نتیجه آزمایش تازهای در گزارش مرجع محسوب نمیشود.
نکته فنی در اجرای این سناریو
در سناریوی سفارش، تعداد زیاد URL ممکن است فقط مسیرهای عمومی را نشان دهد. یک مسیر محافظتشده را از پیش بهعنوان نمونه کنترل تعیین کنید و در پایان حضور همان مسیر و هویت درخواستکننده را بررسی کنید. پاسخ ورود مجدد را با پاسخ موفق عملیات اشتباه نگیرید.
پیش از شروع چه چیزی را ثبت کنیم؟
یک برگه اجرای کوتاه تهیه کنید: نام محصول، نسخه یا تاریخ بررسی، مسئول اجرا و تعریف نتیجه مورد انتظار. شاهد اصلی در این سناریو، ثبت دسترسی واقعی به مسیر پشت ورود است. اگر این شاهد در دسترس نباشد، صرف پایان یافتن فرایند برای قضاوت کافی نیست. مشخص کنید کدام اطلاعات باید برای بازبینی نگه داشته شوند و کدام دادهها، مانند اعتبارنامه یا اطلاعات مشتری، نباید وارد گزارش عمومی شوند.
پیشنیازها را با همان هویتی بررسی کنید که قرار است کار واقعی را انجام دهد. موفقیت مدیر سامانه لزوماً نشان نمیدهد حساب محدود تیم هم به ورودی لازم دسترسی دارد. اگر تفاوت دسترسی یا محیط وجود دارد، آن را پیش از مقایسه نتایج روشن کنید؛ وگرنه ممکن است یک تفاوت اجرایی بهاشتباه به کیفیت بررسی امنیتی نسبت داده شود.
یک شکست محتمل و روش تشخیص آن
در این مثال ممکن است همه درخواستها به صفحه ورود هدایت شوند. برای تشخیص، به اولین مرحلهای برگردید که شاهد مورد انتظار در آن وجود ندارد. ورودی آن مرحله را با اجرای قبلی مقایسه کنید و فقط یک متغیر را تغییر دهید. تغییر همزمان تنظیمات، داده و محدوده بررسی، فهم علت بهبود یا شکست را دشوار میکند.
راهکار پیشنهادی این است: ورود و پایداری نشست را قبل از افزایش پوشش اصلاح کنید. پس از تغییر، همان سناریوی محدود را تکرار و نتیجه قبل و بعد را کنار هم بررسی کنید. اگر نتیجه متفاوت شد، توضیح دهید کدام تغییر سبب تفاوت شده است. اگر تفاوتی دیده نشد، فرض اولیه را دوباره بررسی کنید؛ تکرار بیتغییر کار، شاهد تازهای برای درستی تصمیم ایجاد نمیکند.
تحویل نتیجه به مسئول پیگیری
مسئول پیشنهادی این بخش، مالک محصول است. تحویل کار باید شامل مسئله، شاهد، اثر احتمالی و اقدام بعدی باشد. درخواست مبهم «امنیت را بهتر کنید» قابل پیگیری نیست. در عوض، روشن کنید کدام انتظار برآورده نشده، چه تغییری لازم است و چه کسی نتیجه آن تغییر را تأیید میکند. موعد پیگیری را هم بر اساس اهمیت دارایی و ظرفیت تیم تعیین کنید؛ یک عدد ثابت برای همه محصولات مناسب نیست.
برای بستن کار، همان شاهد تعریفشده در شروع را دوباره مطالبه کنید. اگر انجام اقدام به تیم دیگری وابسته است، وابستگی را در وضعیت کار بنویسید و پرونده را فقط به دلیل ارسال پیام یا ایجاد تیکت تمامشده ندانید. این شیوه باعث میشود خروجی تمرین از یک گزارش توصیفی به تصمیمی قابل بررسی تبدیل شود و در بازبینی بعدی، علت انتخاب مسیر روشن بماند.
شواهد تصویری گزارش مرجع
 گزارش HTML نمونه ZAP در محیط آموزشی؛ منبع: گزارش فنی درنا.
 نمونه بررسی ساختار یک Plan در ZAP؛ منبع: گزارش فنی درنا.
 رابط تعاملی ZAP در مرورگر با Webswing؛ منبع: گزارش فنی درنا.
جمعبندی: نتیجه کم، ممکن است پوشش کم باشد
یک سناریوی مشخص را از ورود تا عملیات حساس اجرا و شاهد آن را ذخیره کنید. برای ساخت محیط و اجرای پایدار از پشتیبانی دواپس استفاده کنید و ریشه ضعفهای پیادهسازی را با اسکن ایستای کد زودتر بررسی کنید.